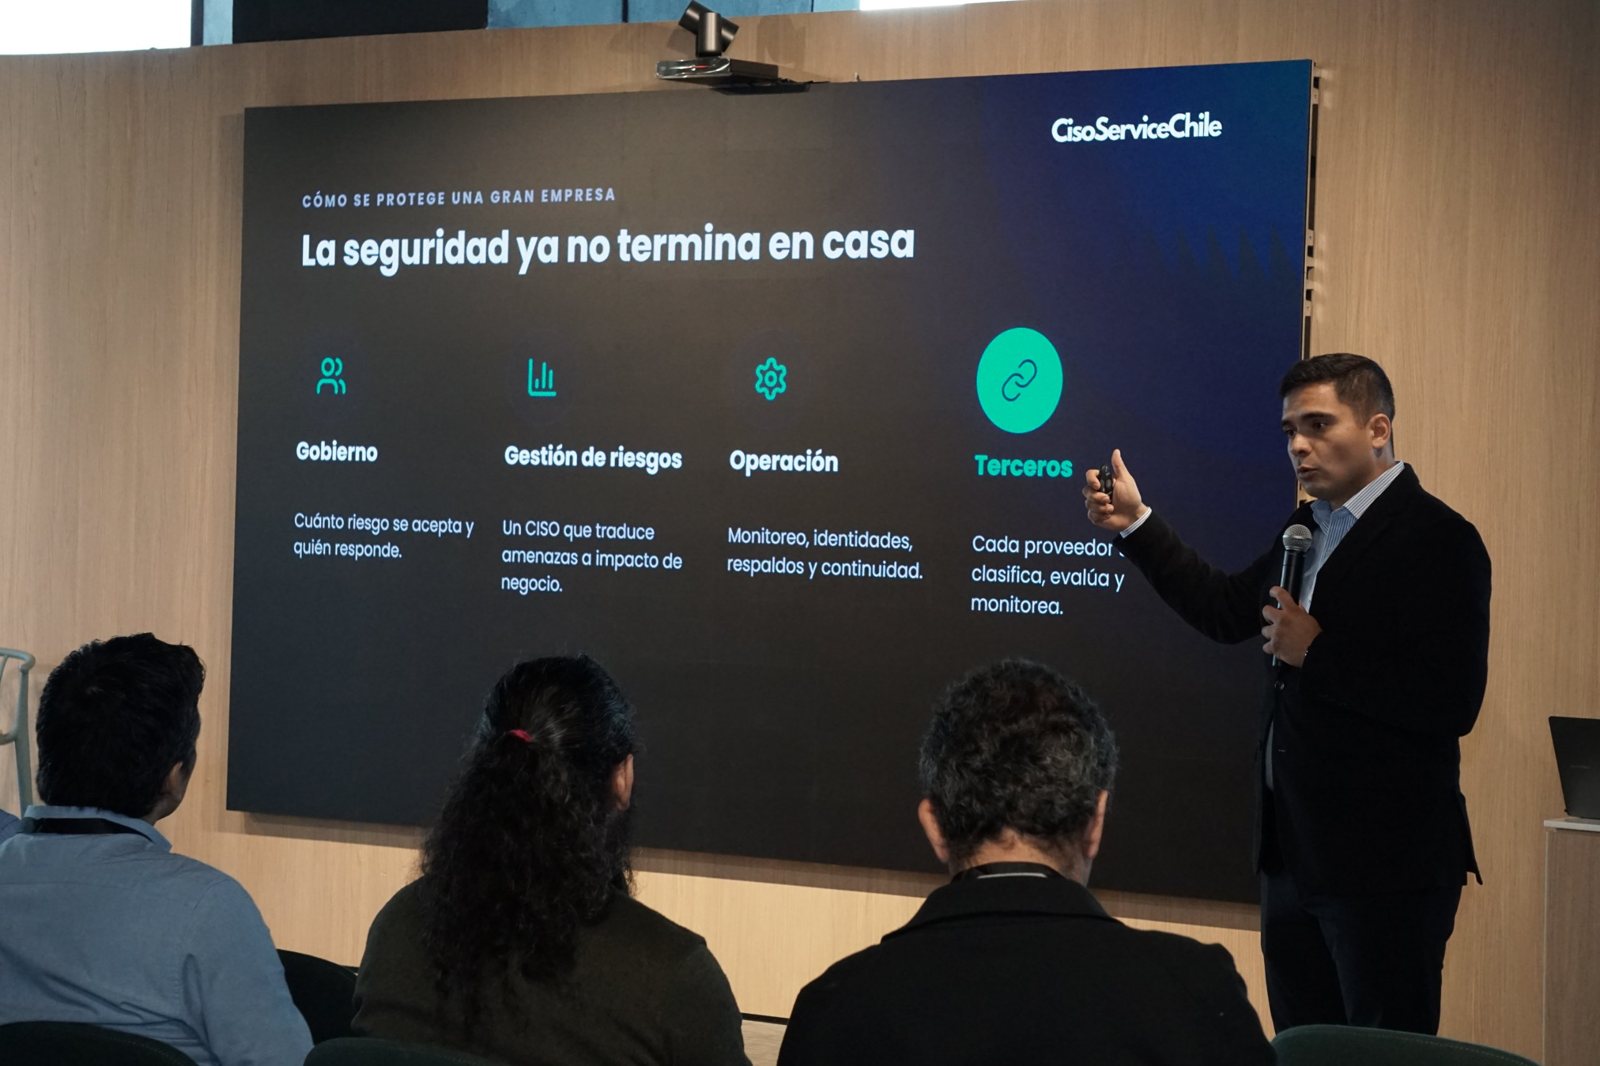
Un ejercicio para antes de empezar
Imagine que mañana, a las tres de la madrugada, su empresa queda detenida. Sin sistemas, sin ventas. Y que a las seis un periodista lo llama para preguntar por los datos de sus clientes, que ya circulan en internet.
Nadie en esa sala quería imaginarlo. Pero todos los que han vivido un incidente saben que el daño no lo define el ataque: lo definen las decisiones de las primeras horas. Y esas decisiones se toman con lo que se preparó antes, no con buenas intenciones.
"Se va a postergar" no es un plan
Cuando hablé, faltaban cuarenta y un días para el 1 de diciembre, la fecha en que, según la ley vigente, comienza a regir la Ley 21.719 de Protección de Datos Personales. Sé que muchos piensan "se va a postergar". Seamos precisos: el Gobierno propuso mover la entrada en vigencia a diciembre de 2027, pero en el Senado varias intervenciones coincidieron en evitar una postergación total. Se planteó una adecuación asistida: principios, derechos y obligaciones desde el 1 de diciembre, y fiscalización y sanciones desde 2027. Al cierre de esta columna, la fórmula final sigue en discusión.
¿Qué significa eso para una empresa? Que el debate ya no es si la ley llega, sino desde cuándo sanciona. Y cuando sancione, las multas pueden llegar a 20.000 UTM, cerca de 1.400 millones de pesos, y hasta el 4 % de los ingresos anuales en caso de reincidencia.
Mientras tanto, la Ley Marco de Ciberseguridad ya está vigente y exige alertas tempranas en tres horas. Apostar la reputación de una compañía a una postergación no es una estrategia; es una apuesta.
La IA que nadie autorizó
A esto se suma la inteligencia artificial. Probablemente hay más IA operando en su empresa de la que usted ha autorizado. Cada colaborador que sube un contrato o una base de clientes a una herramienta no aprobada toma una decisión de riesgo en nombre de toda la compañía.
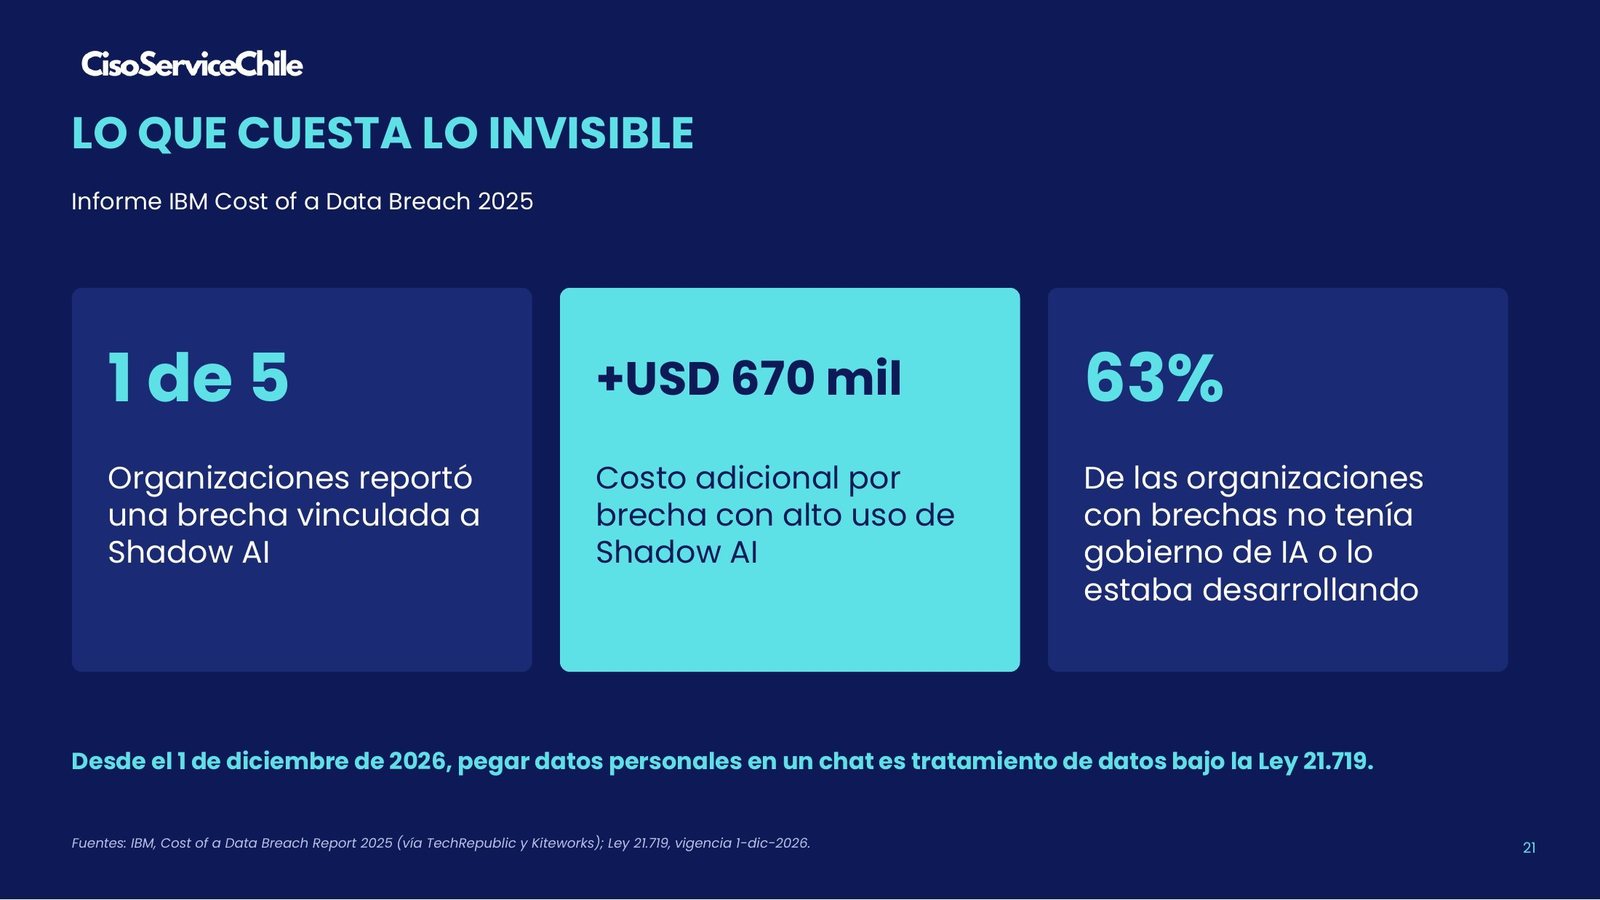
La IA multiplica la velocidad del negocio, pero también la velocidad del daño. Eso no es un problema técnico: es gobierno corporativo. Y se resuelve donde se resuelven los temas de gobierno: en el comité ejecutivo y en el directorio, no solo en TI.
Tres preguntas para su próximo comité ejecutivo
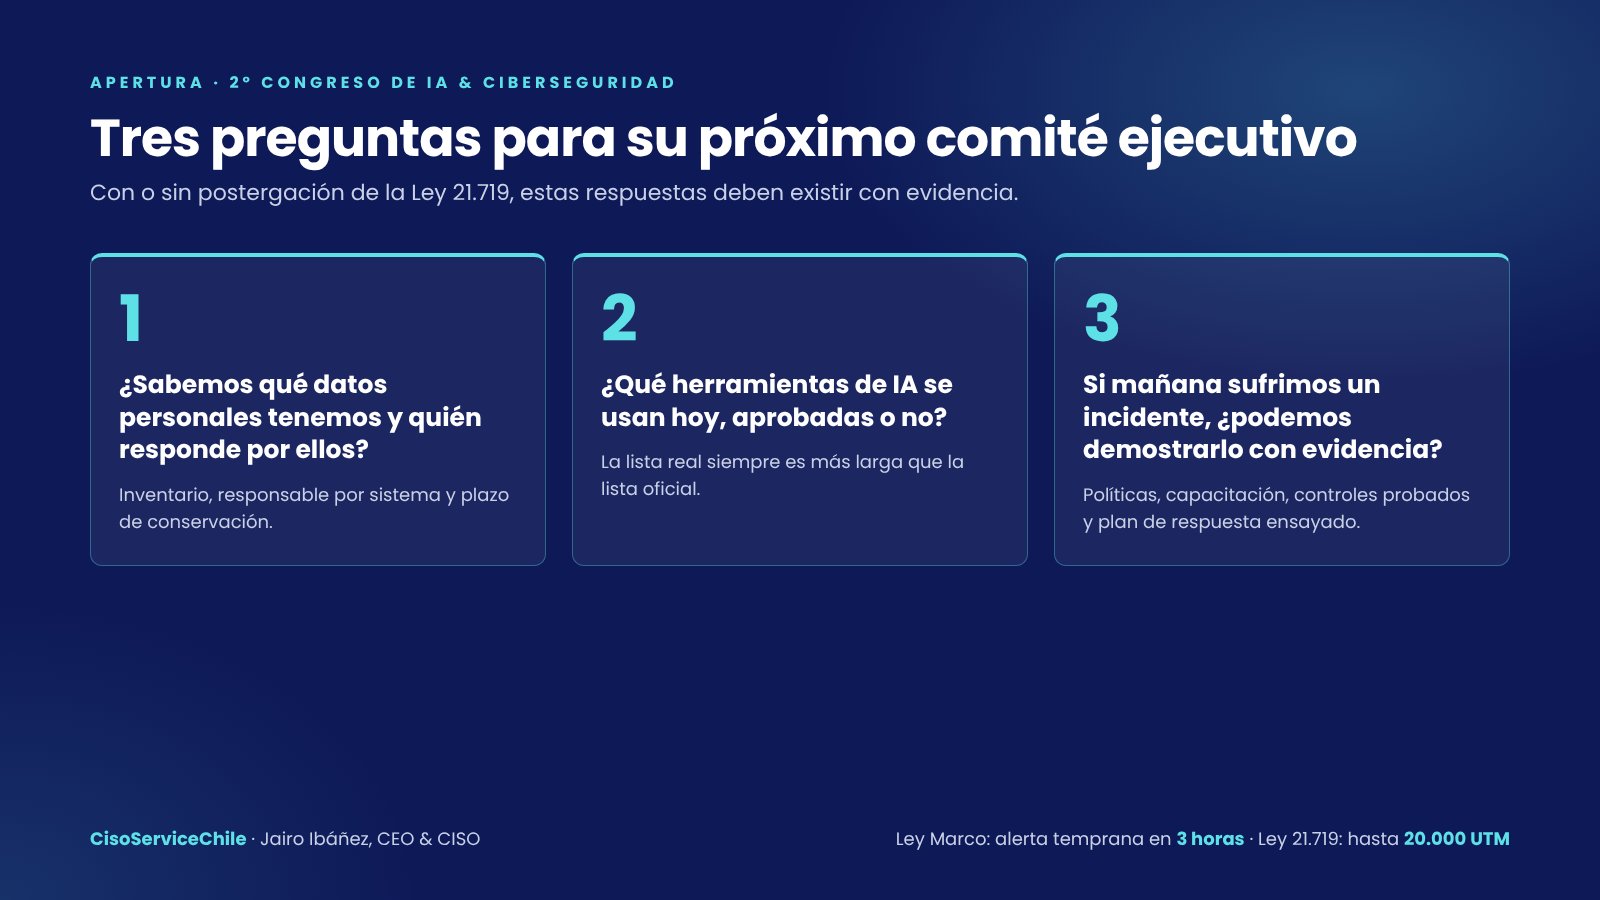
- ¿Sabemos qué datos personales tenemos y quién responde por ellos? Si la respuesta es "están en varios sistemas" o "depende del área", todavía no hay un responsable. Sin inventario no hay plazo de conservación, no hay respuesta a un titular y no hay forma de notificar una brecha en tiempo.
- ¿Qué herramientas de IA se usan hoy, aprobadas o no? La lista real siempre es más larga que la lista oficial. Lo que no está inventariado no se puede gobernar, y lo que no se gobierna termina en un incidente con nombre y apellido.
- Si mañana sufrimos un incidente, ¿podemos demostrar con evidencia, y no solo con buenas intenciones, que gestionamos el riesgo? Políticas firmadas, registros de capacitación, controles probados, un plan de respuesta ensayado. La diferencia entre una multa leve y una gravísima suele estar en esa carpeta.
La gerencia no compra controles; compra poder seguir vendiendo. Nuestro trabajo es asegurar que pueda hacerlo, con o sin postergación.
Derribar silos
Este congreso nació para derribar silos: seguridad, cumplimiento e IA deben hablar un solo idioma, el del negocio y la confianza. Lo que vino después de mi apertura lo demostró: gobierno, riesgo y cumplimiento como método para la adecuación, PMO de cumplimiento con hitos medibles, datos con gobierno antes de entrenar modelos y una demostración en vivo de cómo se explota una configuración mal hecha.
Si quiere revisar lo que se presentó ese día, el resumen completo está en el resumen del 2º Congreso y la guía de los 9 básicos de ciberseguridad. Y si prefiere partir por las tres preguntas, con un diagnóstico que las responda con evidencia, conversemos.