La idea que ordenó el día: seguridad, cumplimiento e IA hablan un solo idioma
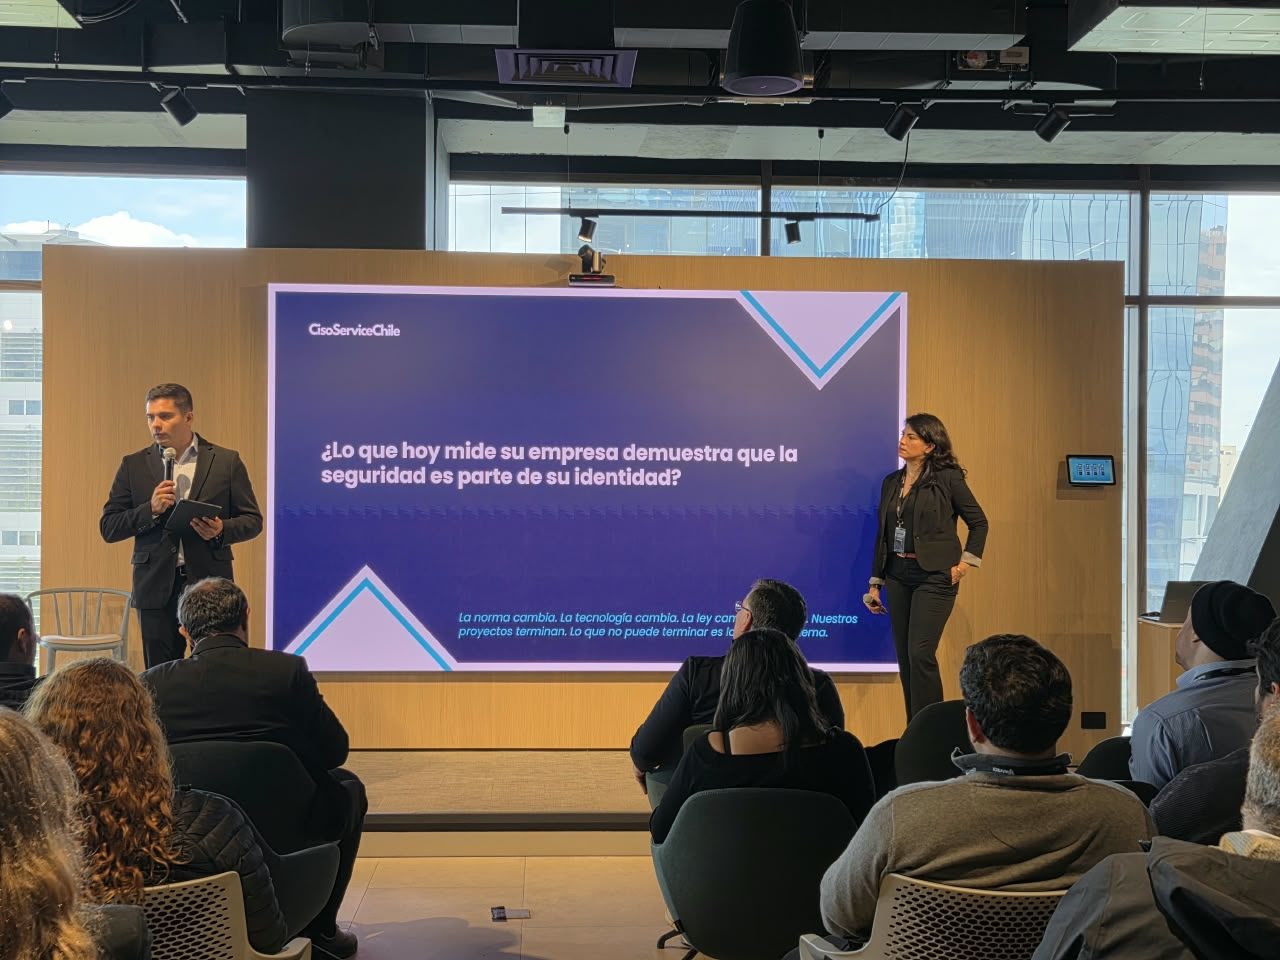
La apertura estuvo a cargo de Jairo Ibáñez, CEO & CISO de CisoServiceChile, con un ejercicio simple: imaginar que mañana a las tres de la madrugada la empresa queda detenida, sin sistemas ni ventas, y que a las seis un periodista llama para preguntar por los datos de clientes que ya circulan en internet. La pregunta no es si puede pasar, sino quién decide en esas primeras horas, con qué información y con qué respaldo.
Tres hechos marcaron el contexto:
- Ley 21.719 de Protección de Datos. A la fecha del congreso faltaban 41 días para el 1 de diciembre de 2026. Existe un proyecto para postergar su entrada en vigencia y en el Senado se ha planteado una "adecuación asistida" (principios, derechos y obligaciones desde diciembre; fiscalización y sanciones más adelante), pero la fórmula final sigue en discusión. El debate ya no es si la ley llega, sino desde cuándo sanciona: multas de hasta 20.000 UTM y, en caso de reincidencia, hasta el 4% de los ingresos anuales.
- Ley Marco de Ciberseguridad. Ya está vigente y exige a los obligados alertas tempranas de incidentes en tres horas.
- Inteligencia artificial sin inventario. Probablemente hay más IA operando en las empresas de la que se ha autorizado. Cada colaborador que sube un contrato o una base de clientes a una herramienta no aprobada toma una decisión de riesgo en nombre de toda la compañía.
Las tres preguntas que quedaron para el próximo comité ejecutivo: ¿sabemos qué datos personales tenemos y quién responde por ellos? ¿Qué herramientas de IA se usan hoy, aprobadas o no? Y si mañana sufrimos un incidente, ¿podemos demostrar con evidencia, y no solo con buenas intenciones, que gestionamos el riesgo?
Gobierno, riesgo y cumplimiento: de la política a la evidencia
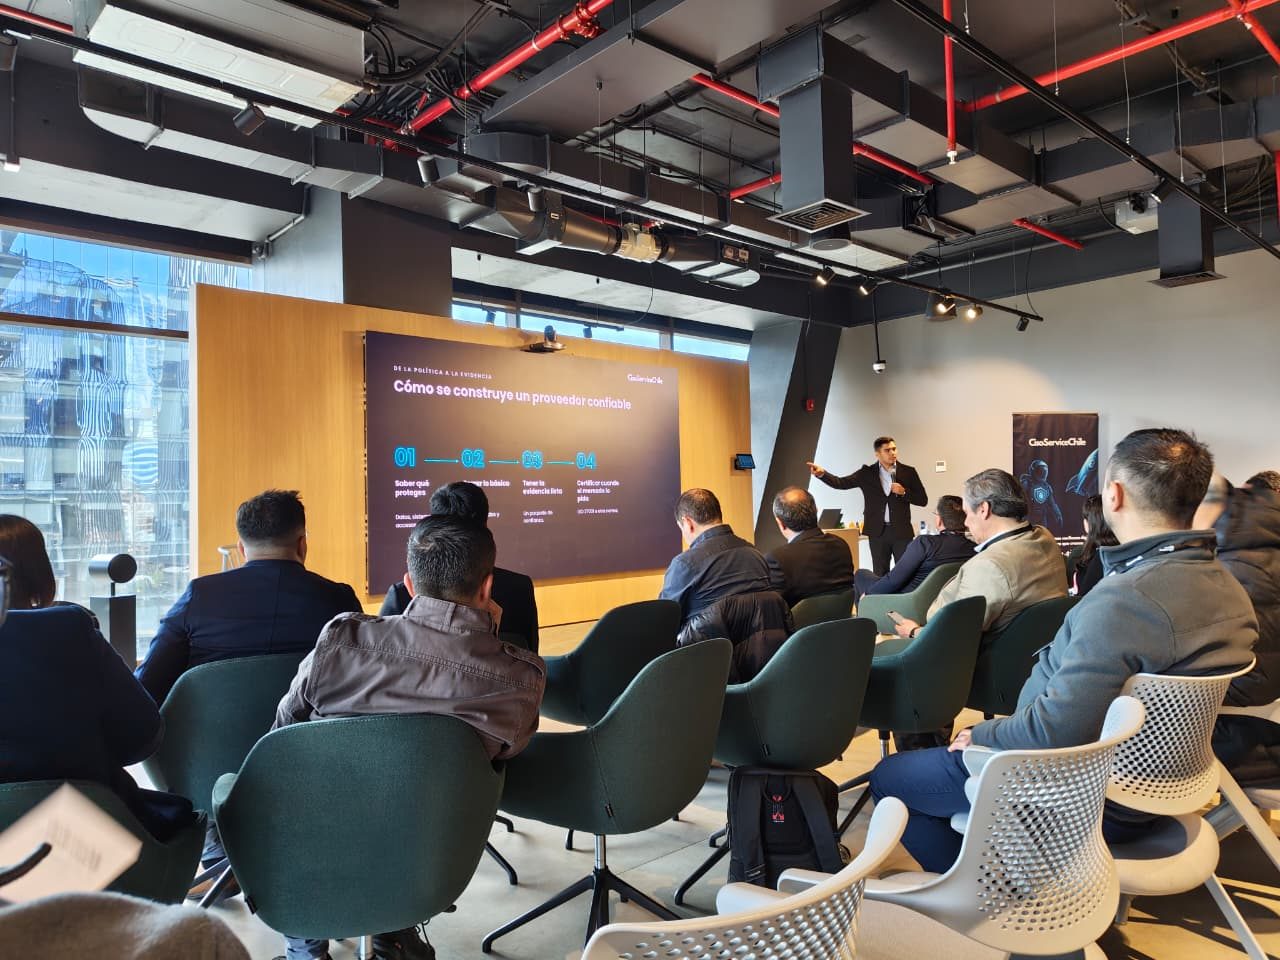
Carlos De Ferrari (Leader of GRC) y Felipe Zepeda (GRC Experto) abrieron el bloque técnico con una tesis compartida: el objetivo de un programa de GRC no es rellenar un checklist para pasar una auditoría, sino alinear la seguridad con los objetivos del negocio y traducir el control técnico en métricas de continuidad que la gerencia pueda usar para decidir.
Hangely Bejarano (PMO Compliance) abordó la brecha más frecuente que encontramos en terreno: la distancia entre las políticas escritas y los procesos reales. Su propuesta es tratar la adopción normativa como un proyecto, con oficina de proyectos, hitos medibles y estándares, para que la empresa cumpla sin frenar la innovación.
Panel de expertos: datos, IA y seguridad
El panel reunió tres miradas: datos e inteligencia artificial (Claudio Otto, Head of Data & IA), seguridad y gestión (Aldo) y gobernanza y aspectos legales (Víctor), en dos rondas de preguntas y un espacio para el público. Algunas de las ideas que se discutieron:
- La Ley 21.719 no frena la IA: la ordena. Finalidad declarada, derecho de oposición al perfilamiento y reglas para decisiones automatizadas. El costo se paga al ordenar, no al remediar.
- Evidencia en días, no en semanas. Clientes grandes, auditores y aseguradoras ya no se conforman con una política firmada; piden ver cómo funciona. Un sistema de gestión como ISO 27001 es, sobre todo, la capacidad de mostrar.
- Inventario de sistemas de IA, evaluaciones graduadas por riesgo y contratos con proveedores, integrados con la gestión de riesgos que ya existe (ISO 27001, ISO 42001, comité de riesgos) en vez de crear un sistema paralelo.
- ¿Por dónde parte una empresa mediana? Por el inventario de datos personales (registro de actividades de tratamiento), usando como base el inventario de activos de ISO 27001, y manteniéndolo vivo.
- Pymes y gobernanza. Separar la seguridad de la administración de TI, mesas cortas con decisiones registradas y descentralizar con reglas y umbrales.
- Agentes de IA que actúan solos. Si un agente hace reconocimiento, pruebas de intrusión o contiene un incidente fuera de lo autorizado, ¿quién responde? Alcance definido, registros como evidencia, supervisión humana y responsabilidades en el contrato.
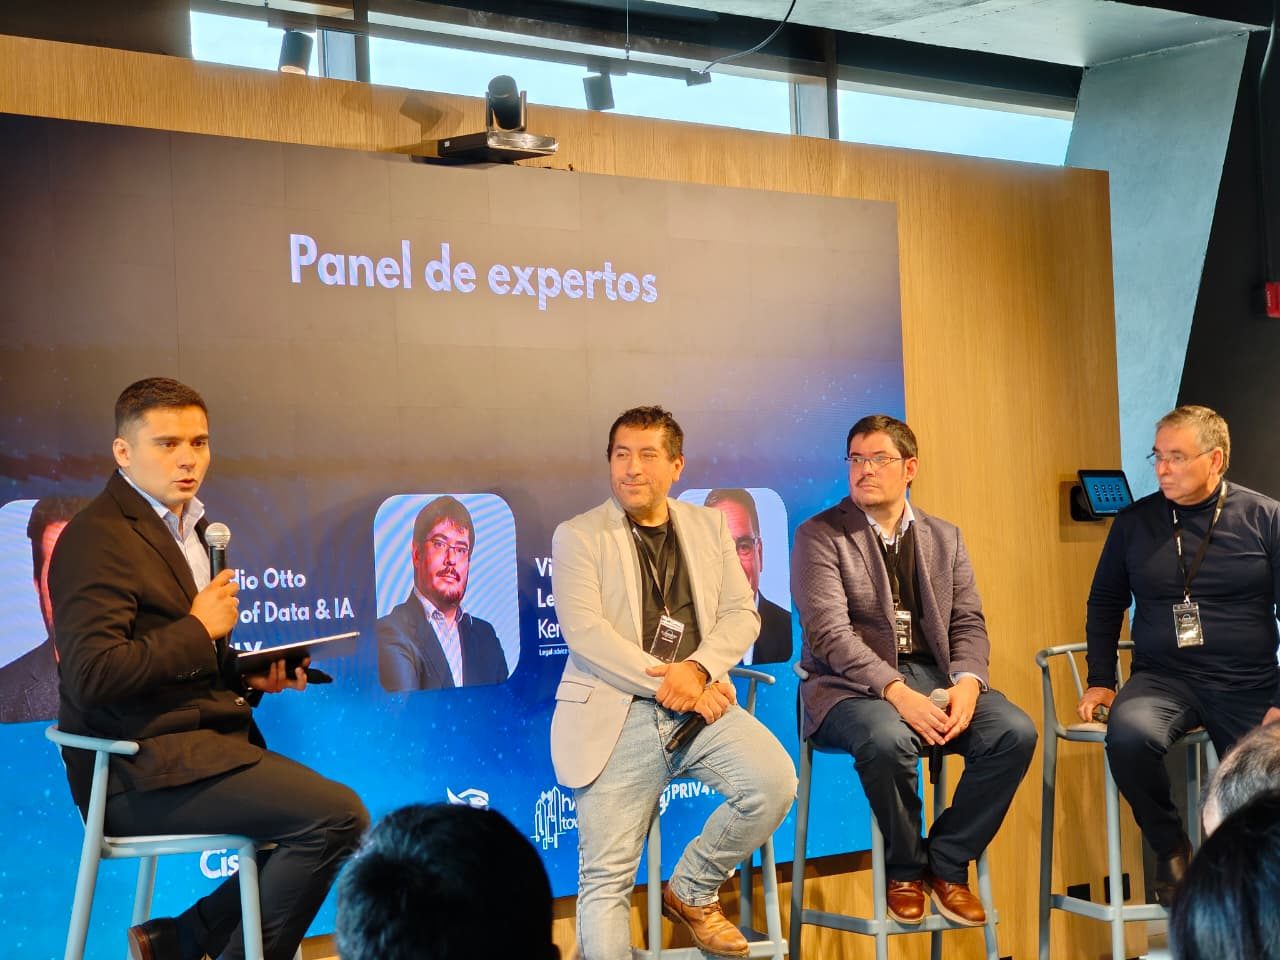
El remate del moderador resume el espíritu del congreso: la gerencia no compra controles; compra poder seguir vendiendo.
Reconocimientos, datos y una demostración en vivo
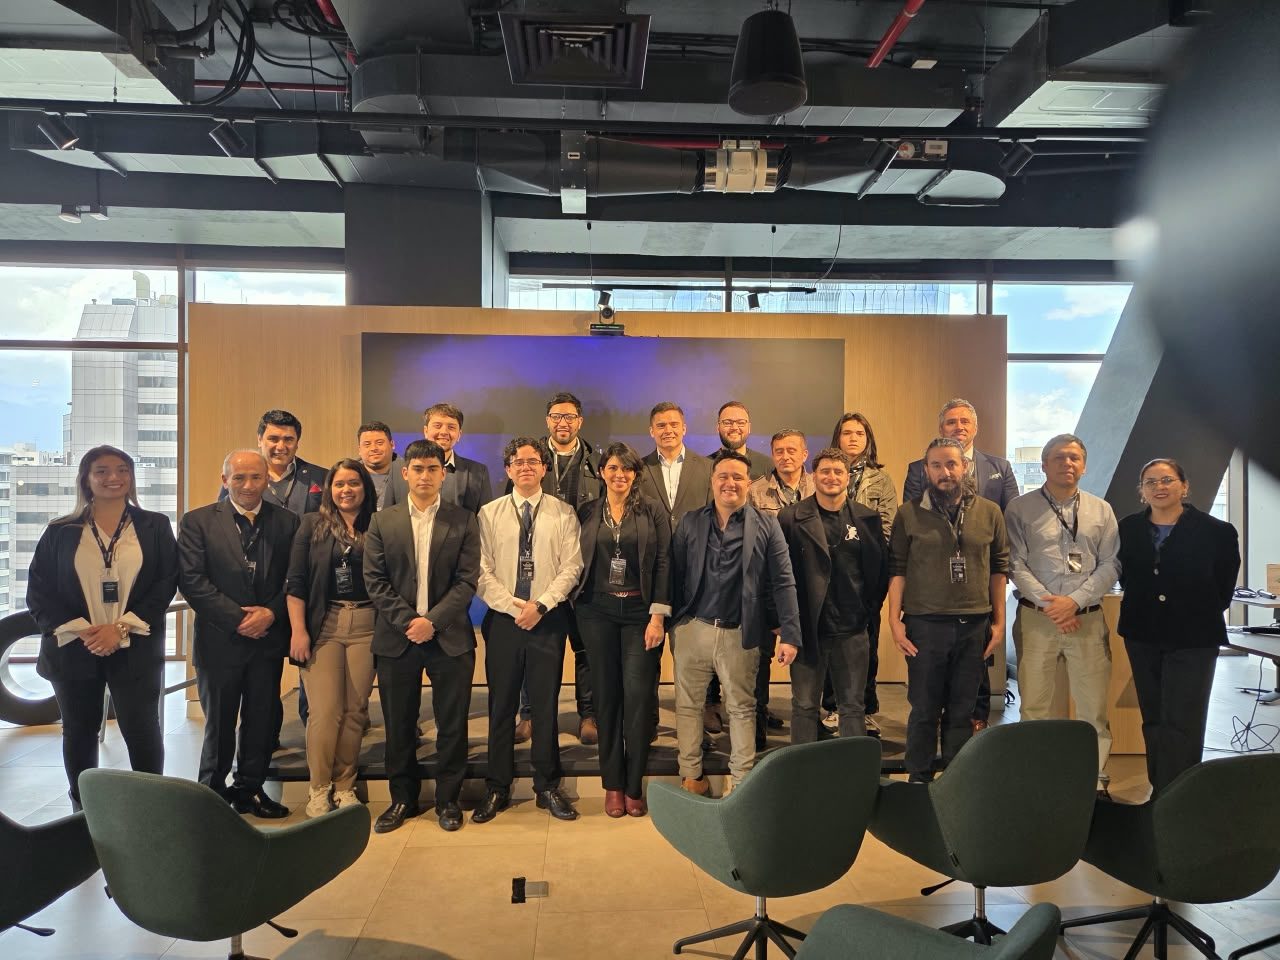
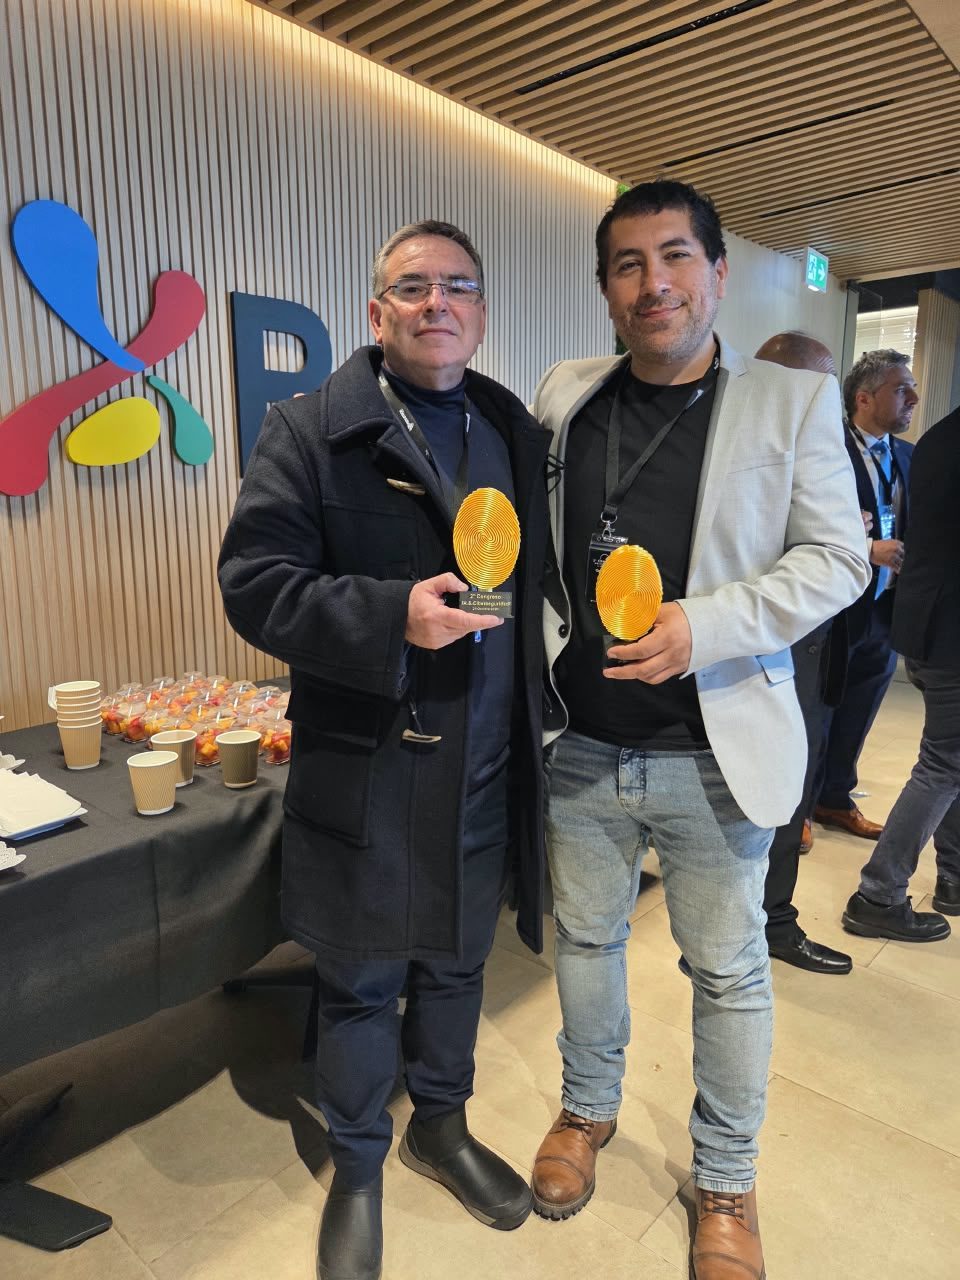
Tras el panel se entregaron reconocimientos a profesionales que han aportado a la comunidad de ciberseguridad y se tomó la fotografía oficial. Luego vino el bloque técnico: Jean Pierre Rengifo (DataLaw Expert) y Manuel Conde (Senior Consultant) sobre gobierno de datos, porque una IA alimentada con datos sin higiene ni estructura hereda sesgos y vulnerabilidades; y el cierre con Byron Nilo, del equipo de ethical hacking, con una demostración controlada de cómo un atacante explota configuraciones erróneas comunes y usa agentes de IA para vulnerar un perímetro. El objetivo era derribar el "llevo años funcionando normal, por qué ahora me pasaría algo".
Con qué se fueron los asistentes
Más allá de la fórmula que finalmente apruebe el Congreso Nacional para la Ley 21.719, la adecuación ya está en marcha, y las organizaciones que avancen desde hoy llegarán con ventaja. Si tu empresa quiere partir, el primer paso es el mismo que recomendó el panel: un diagnóstico de brechas y un inventario de datos y activos. Lo hacemos sin costo; puedes pedirlo en el formulario de esta página o leer la guía sobre qué exige la Ley 21.719 a las empresas.
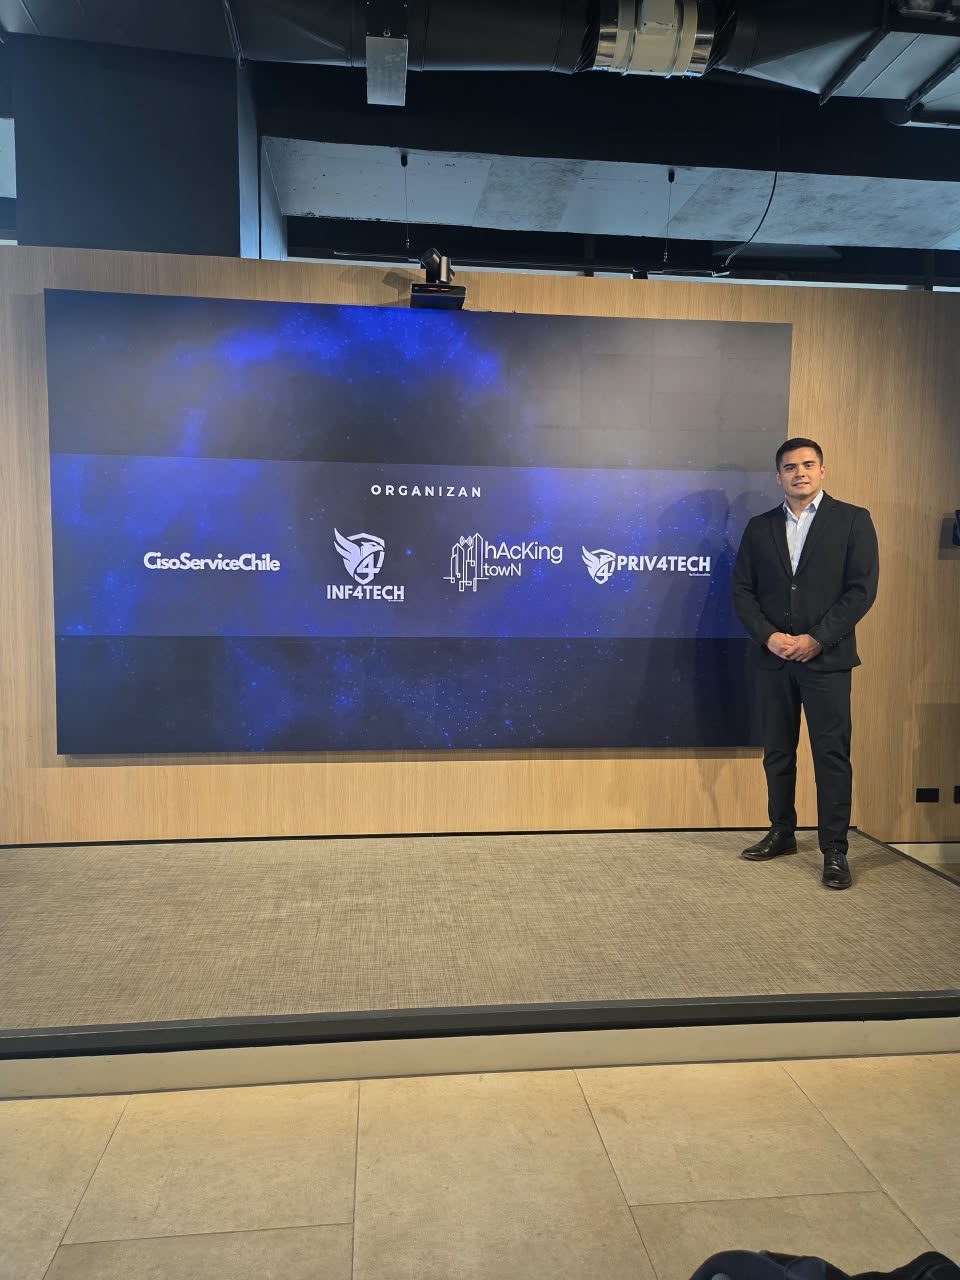
Gracias a Bci por recibirnos en BCI Nace, a los expositores y panelistas, al equipo de producción y a cada asistente. Nos vemos en la tercera versión.