Chile moderniza su normativa de datos personales tras más de 25 años
Alineación con el RGPDSigue el modelo europeo: estándares en tratamiento, consentimiento y derechos de los titulares.
Agencia de Protección de DatosPrimera autoridad nacional especializada, con facultades de fiscalización, sanción y supervisión.
Alcance extraterritorialAplica a quien trate datos de personas en Chile sin importar su ubicación, si ofrece bienes o servicios a residentes chilenos o monitorea su comportamiento.
Todas las organizacionesEmpresas privadas, organismos públicos y PYMEs. Las PYMEs tienen un período de gracia de un año con solo amonestaciones.
Los 7 principios de la ley
01Licitud y lealtadBase legal válida; el responsable debe demostrar la licitud de cada procesamiento.
02FinalidadSolo fines específicos y legítimos de recolección; sin uso para propósitos distintos.
03ProporcionalidadSolo los datos estrictamente necesarios, conservados el tiempo requerido.
04CalidadDatos exactos, completos y actualizados; corregir o eliminar los inexactos.
05ResponsabilidadNo basta cumplir: hay que poder demostrarlo.
06SeguridadMedidas técnicas y organizativas contra acceso no autorizado, pérdida o destrucción.
07TransparenciaPolíticas claras, accesibles e informadas proactivamente a los titulares.
Derechos ARCO+ reforzados
Las organizaciones deben responder en un plazo máximo de 30 días, con una extensión única de 30 días adicionales.
AccesoSaber qué datos se tienen, cómo se usan y con quién se comparten.
RectificaciónCorregir datos incorrectos, incompletos o desactualizados.
Supresión"Derecho al olvido": eliminación cuando ya no sean necesarios o se retire el consentimiento.
PortabilidadRecibir los datos en formato electrónico estándar para transferirlos.
OposiciónNegarse o restringir tratamientos, incluida la elaboración de perfiles automatizados.
BloqueoSuspensión temporal mientras se resuelve una rectificación o supresión.
¿Qué debe hacer tu organización?
OBLIGATORIODelegado de Protección de Datos (DPO)Designar un responsable que supervise el cumplimiento.
OBLIGATORIORegistro de actividades de tratamientoDocumentar cómo, para qué y con qué base legal se tratan los datos.
ALTO RIESGOEvaluaciones de impacto (EIPD)Análisis de riesgo para datos sensibles, perfilamiento masivo o alto riesgo.
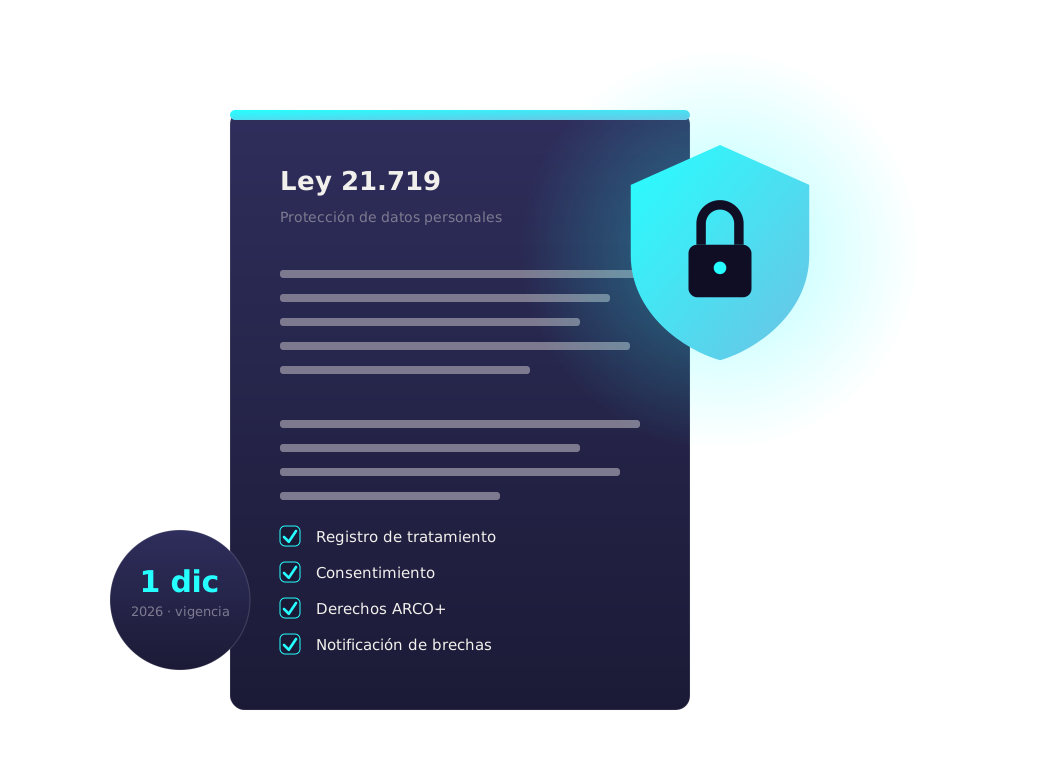
OBLIGATORIONotificación de brechas de seguridadReportar a la Agencia y a los titulares dentro de los plazos.
PRINCIPIO CLAVEProtección por diseño y por defectoPrivacidad como configuración predeterminada.
OBLIGATORIOContratos con encargados de tratamientoContratos escritos con terceros que traten datos.
Sanciones por incumplimiento
Multas escalonadas según gravedad, además de inclusión en el Registro Nacional de Sanciones.
INFRACCIÓN LEVE5.000 UTM≈ USD $387.000Incumplimiento del deber de información y transparencia (p. ej. no indicar el correo de contacto del responsable).
INFRACCIÓN GRAVE10.000 UTM≈ USD $775.000Tratar datos sin base de legitimación o vulnerar la confidencialidad.
INFRACCIÓN GRAVÍSIMA20.000 UTM≈ USD $1.550.000Transferencia internacional ilegal, obstrucción a la Agencia, tratamiento fraudulento de datos sensibles a gran escala.
Hitos clave de implementación
Plazo de adecuación de 24 meses desde la publicación.
13 DIC 2024Publicación en el Diario OficialSe publica la Ley 21.719 e inicia el período de 24 meses.
2025ReglamentosPublicación de los reglamentos de la ley.
HOY, 2026Ventana de adecuación activaMapeo de datos, designación del DPO, EIPD, actualización de contratos y sistemas.
1 DIC 2026Entrada en vigencia plenaPYMEs con un año adicional solo con amonestaciones (hasta diciembre 2027).
Checklist de adecuación
Gobernanza y procesos
Designar DPO con autonomía
Inventario completo de datos personales
Documentar bases legales
Crear o actualizar la política de privacidad
Mecanismo de gestión de consentimiento
Procedimientos para responder solicitudes en 30 días
Seguridad y cumplimiento
EIPD para tratamientos de alto riesgo
Medidas de seguridad técnicas y organizativas
Protocolo de notificación de brechas
Revisar contratos con proveedores
Verificar transferencias internacionales
Capacitar al equipo
El momento de actuar es ahora
Quedan pocos meses para la entrada en vigencia. Las implementaciones robustas requieren tiempo para diseño, desarrollo, testing y ajuste.
Ciberseguridad y cumplimiento normativo para empresas chilenas.ServiciosISO 27001CISO VirtualEthical HackingEspecialistas InhouseProtección de datosOtros serviciosAplicación GRC
Contáctanosconversemos@cisoservicechile.cl+56 2 6465 5658Edificio Los Militares 4611, Planta 2. Las Condes