Qué son los 9 básicos y de dónde salen
En 2024 la Ley Marco de Ciberseguridad creó la ANCI. En enero de 2026 la Agencia publicó "Los 9 básicos de la ciberseguridad": nueve medidas simples contra los ataques más comunes, pensadas para aplicarse sin grandes inversiones. Y en 2026 puso en consulta pública (Res. Ex. 140, mayo–junio) la propuesta de que seis de ellas sean obligatorias.
El dato que dejó a la sala en silencio viene del resumen ejecutivo de esa consulta: según la ANCI, el 90% de los incidentes de efecto significativo reportados en 2025 se podrían haber evitado con 6 medidas básicas. No hablamos de tecnología cara. Hablamos de lo básico, bien hecho y demostrable.
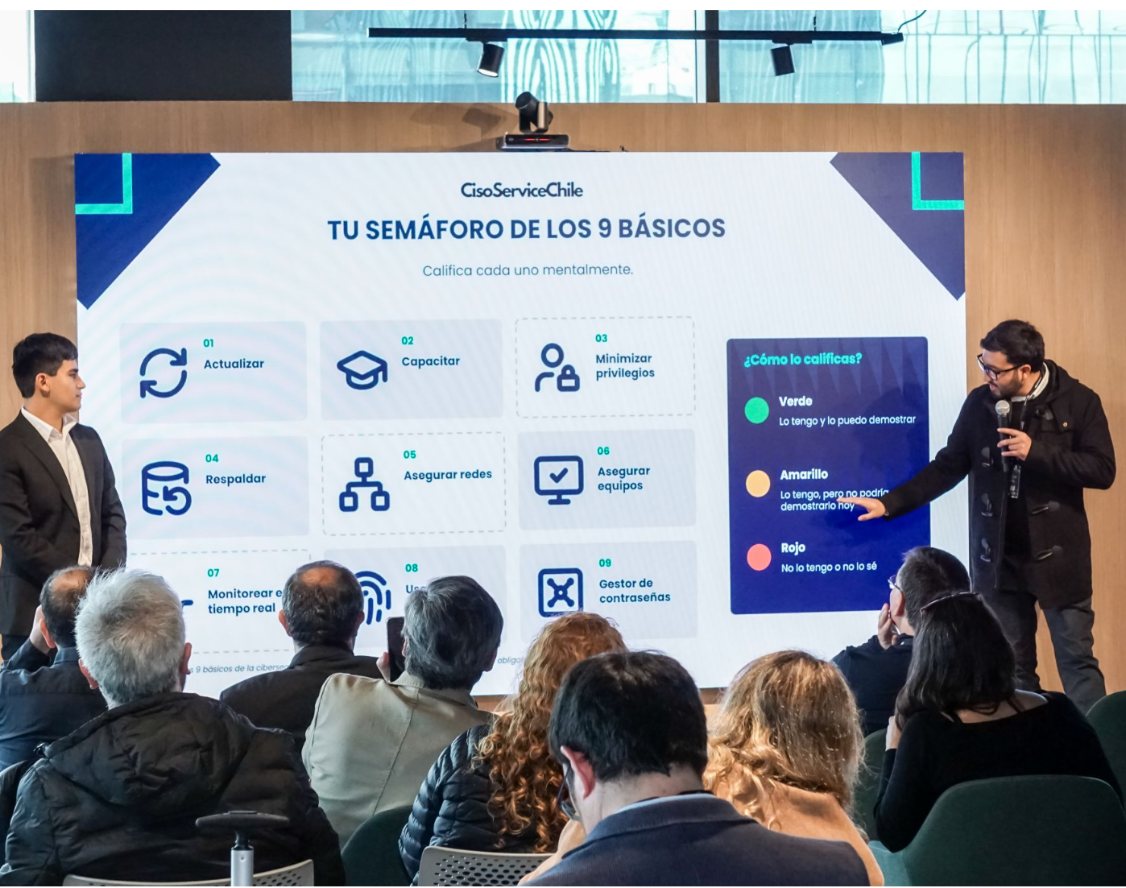
Con esa cifra abrieron Carlos De Ferrari (Lead GRC) y Felipe Zepeda (Expert GRC) la charla "6 obligatorios, 3 olvidados y 1 invisible", ordenada en tres partes.
Parte 1 · Los 6 obligatorios: lo que se va a exigir
Actualizar, capacitar, respaldar, asegurar equipos, usar MFA y gestor de contraseñas. Casi todas las empresas dicen tenerlos. El problema es otro: tenerlo no es lo mismo que demostrarlo. En la consulta de la ANCI, 2 de cada 3 organizaciones se declaran maduras, pero la mayoría no tiene respaldo documental. Política, registro y evidencia son tres cosas distintas, y el fiscalizador pide la tercera.
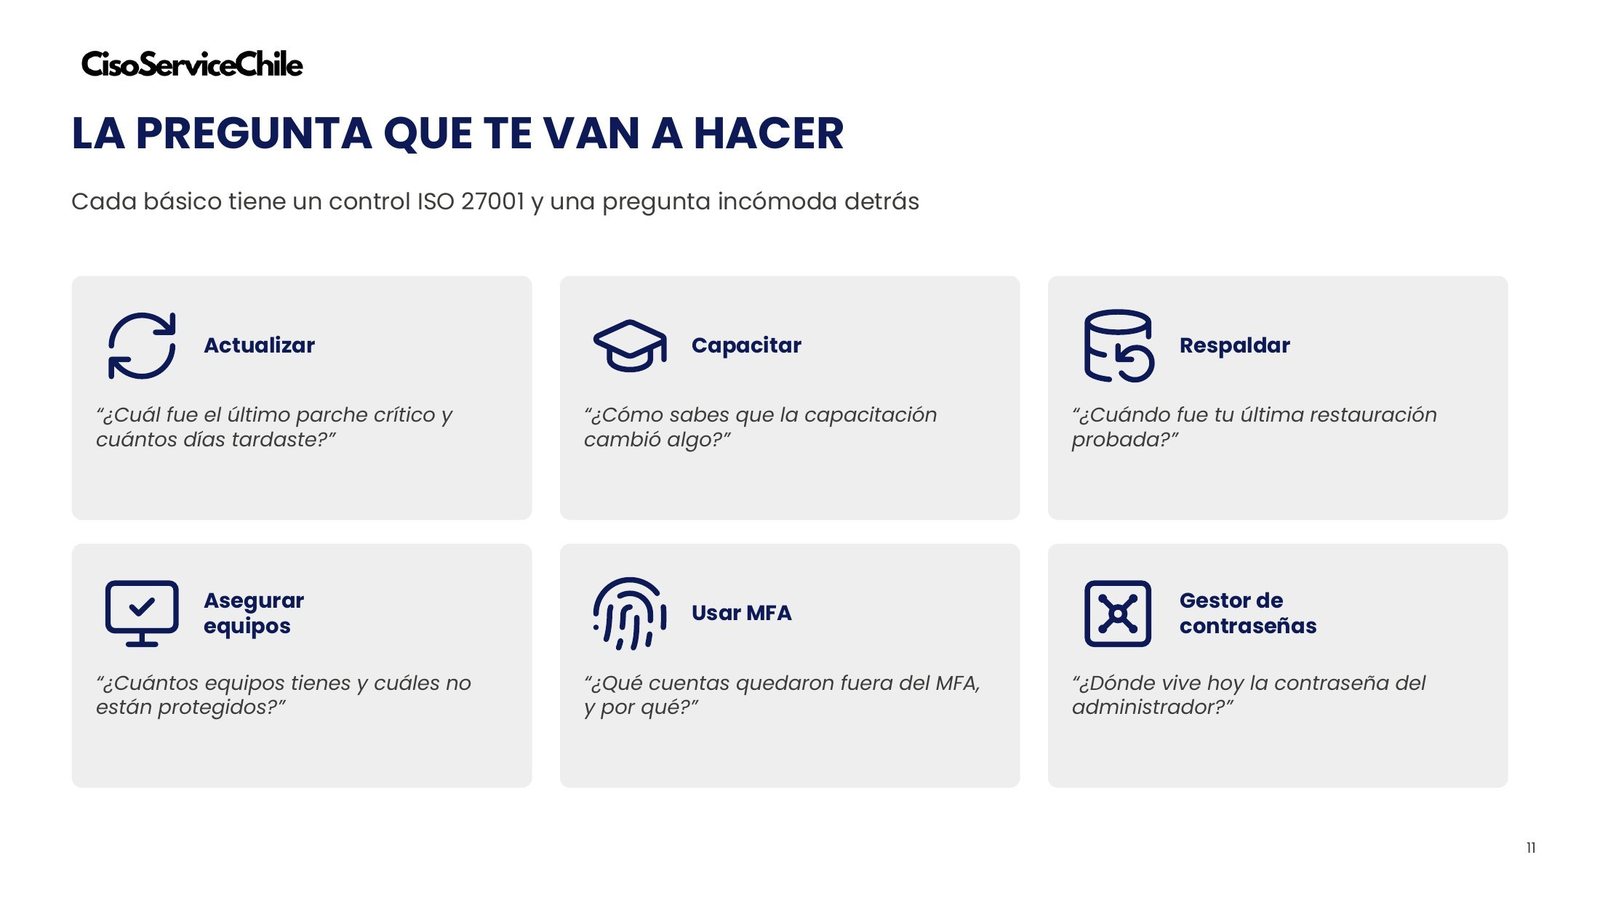
Por eso cada básico tiene un control de ISO 27001 detrás y una pregunta incómoda que te van a hacer:
- Actualizar. ¿Cuál fue el último parche crítico y cuántos días tardaste?
- Capacitar. ¿Cómo sabes que la capacitación cambió algo?
- Respaldar. ¿Cuándo fue tu última restauración probada?
- Asegurar equipos. ¿Cuántos equipos tienes y cuáles no están protegidos?
- Usar MFA. ¿Qué cuentas quedaron fuera del MFA, y por qué?
- Gestor de contraseñas. ¿Dónde vive hoy la contraseña del administrador?
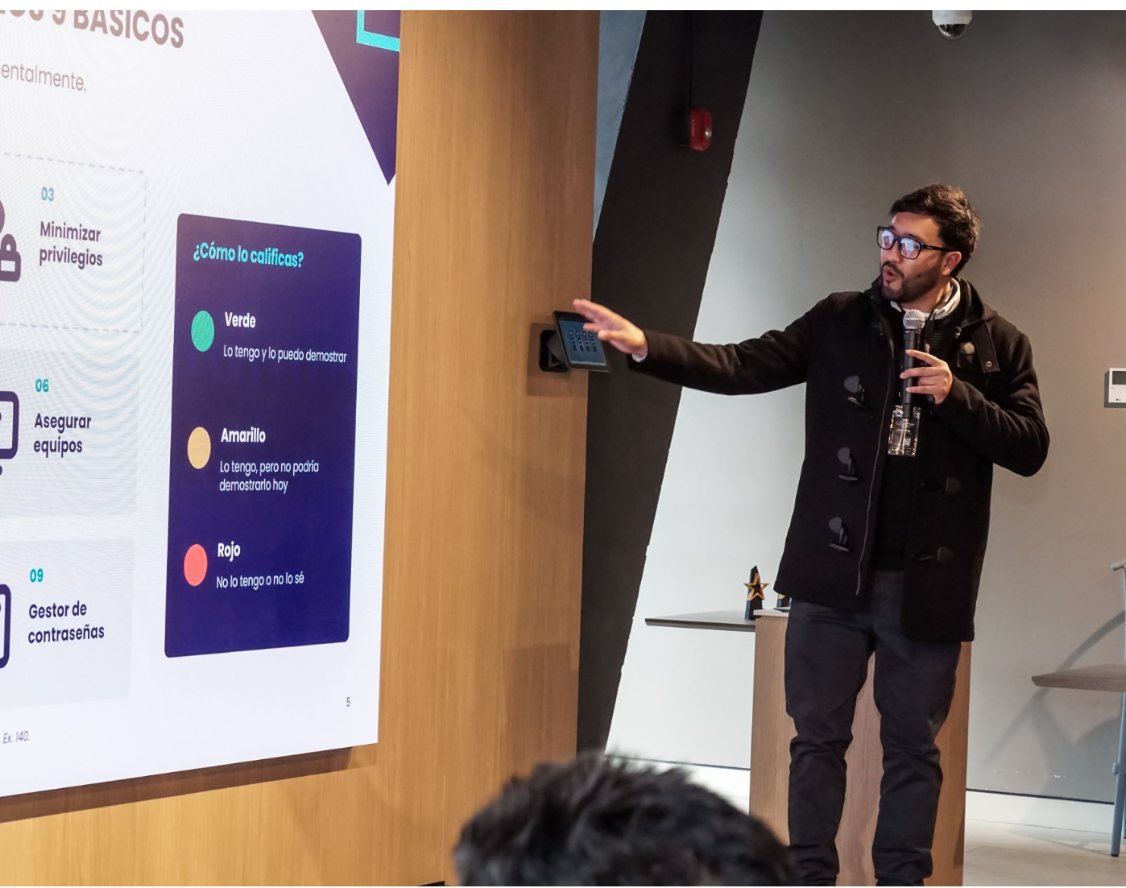
El semáforo: califica cada medida en verde ("lo tengo y lo puedo demostrar"), amarillo ("lo tengo, pero no podría demostrarlo hoy") o rojo ("no lo tengo o no lo sé"). Frente a un fiscalizador, amarillo cuenta como rojo.
Parte 2 · Los 3 olvidados: fuera de la propuesta obligatoria, ¿o no?
Minimizar privilegios, monitorear en tiempo real y segmentar redes quedaron fuera de los seis obligatorios. Pero la Instrucción General N° 4 de la ANCI (Diario Oficial, 26 de diciembre de 2025) ya los exige a los operadores de importancia vital: restringir accesos y cambiar credenciales administrativas, herramientas de detección y contención, y cortafuegos con bloqueo por defecto y segmentación. Hay 915 organizaciones en el primer listado oficial de OIV; si eres proveedor de una de ellas, esto también te llega.
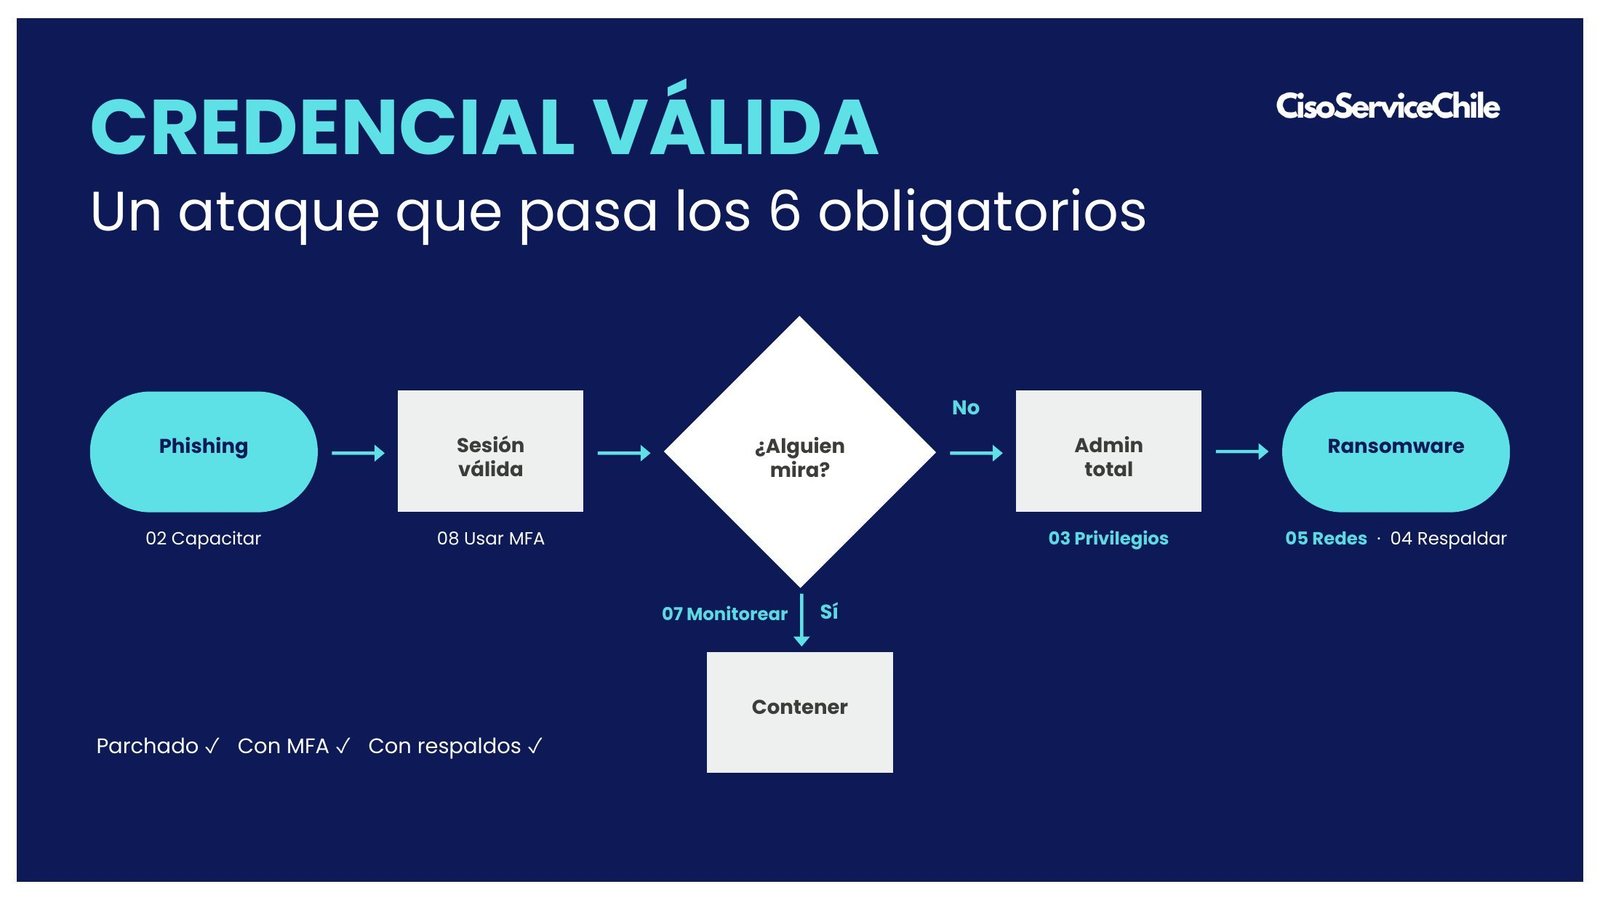
Son los tres que frenan un ataque cuando ya pasó los seis obligatorios. El caso típico, "credencial válida": un phishing consigue una sesión válida aunque la empresa esté parchada, con MFA y con respaldos. Si nadie mira (monitoreo), el atacante escala a administrador total (privilegios) y despliega ransomware por toda la red (redes). Si alguien mira, se contiene.
El ejercicio de la mano levantada
Los expositores pidieron levantar la mano y bajarla apenas la respuesta fuera "no" o "no sé":
- Tu empresa usa MFA en las cuentas críticas.
- Podrías mostrarle hoy la evidencia a un fiscalizador, en menos de una hora.
- Sabes qué herramientas de IA usó tu equipo esta semana y con qué datos.
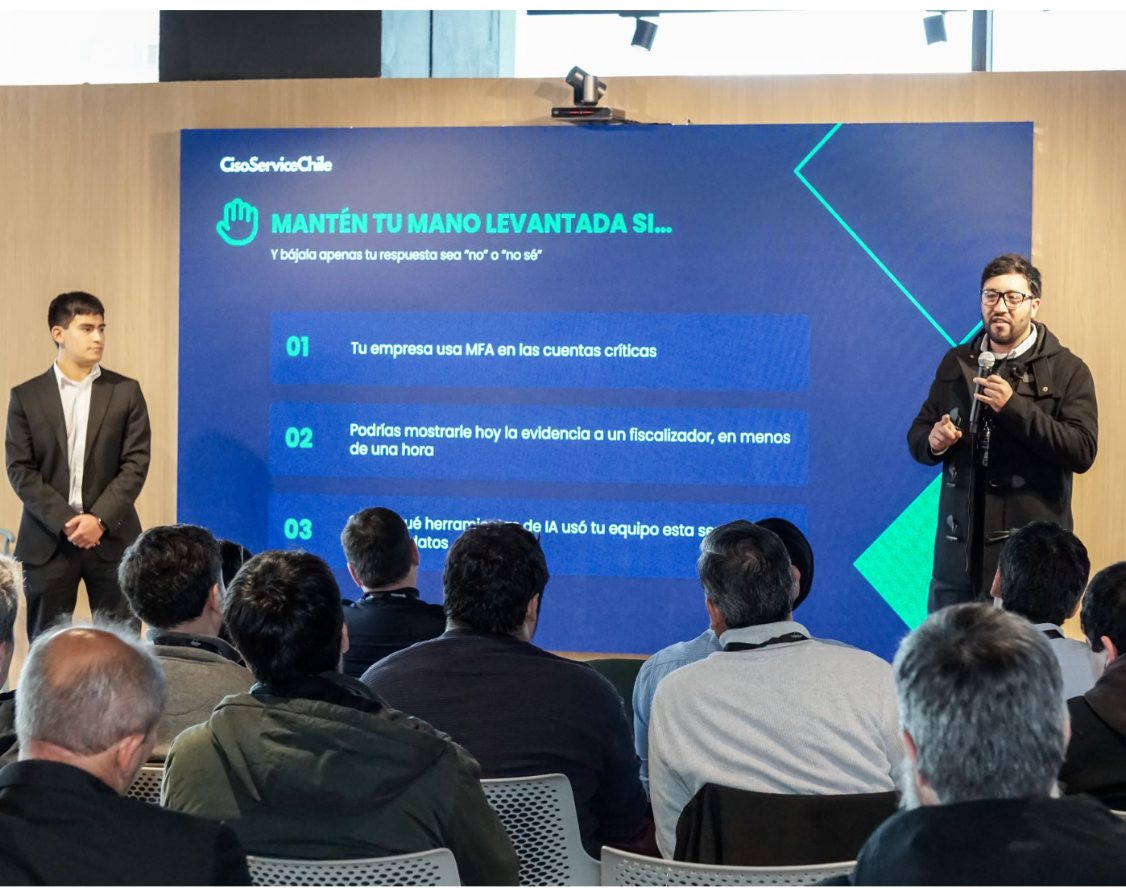
Pocas manos llegaron a la tercera pregunta. Esa es la puerta a la última parte.
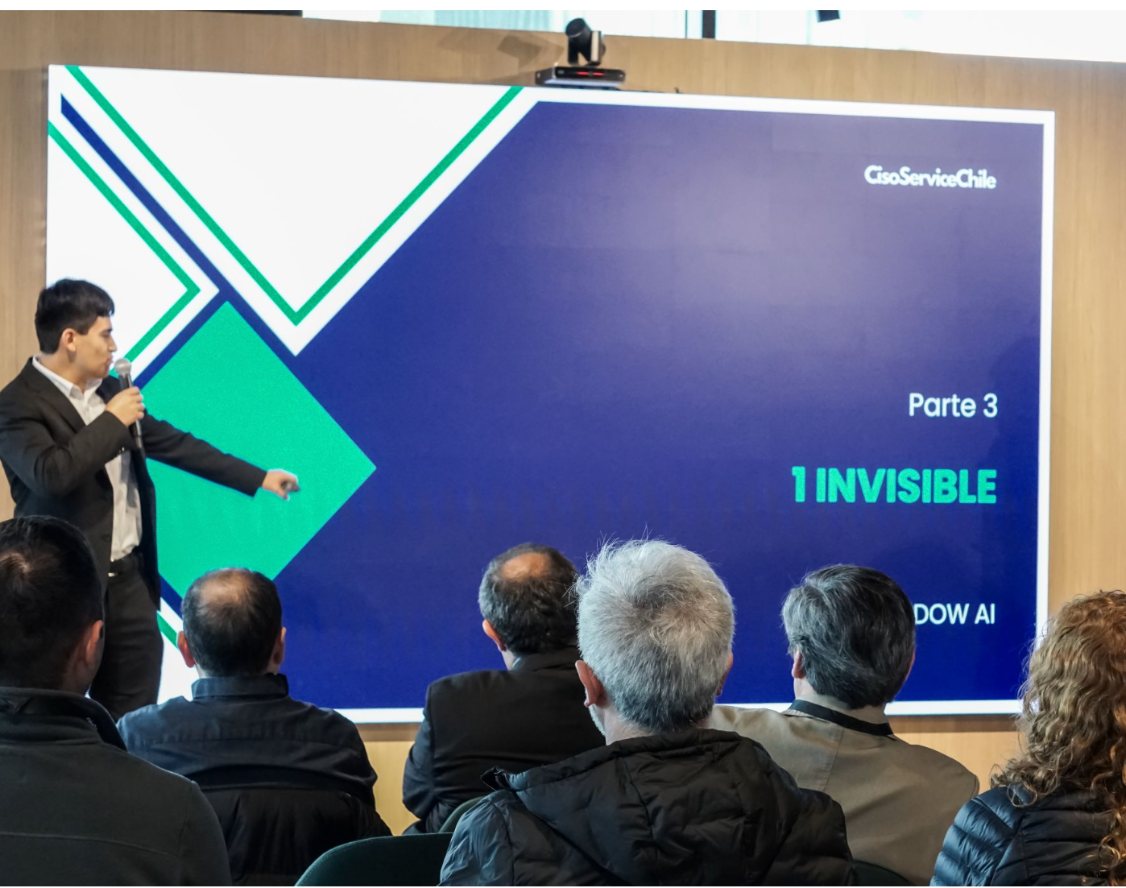
Parte 3 · El invisible: Shadow AI
Contratos y propuestas en un chatbot (Comercial), currículums y datos de personas (Recursos Humanos), planillas, sueldos y proveedores (Finanzas). No es un problema de TI, y desde el 1 de diciembre de 2026 pegar un dato personal en un chat es tratamiento de datos bajo la Ley 21.719: un problema legal.
El Shadow AI no es un básico más: rompe los que ya tienes. Agentes con acceso total a correo y archivos (privilegios), datos sensibles pegados en un chat público (capacitación), tráfico hacia IA sin ninguna visibilidad (monitoreo) y cuentas personales fuera del SSO corporativo (MFA).
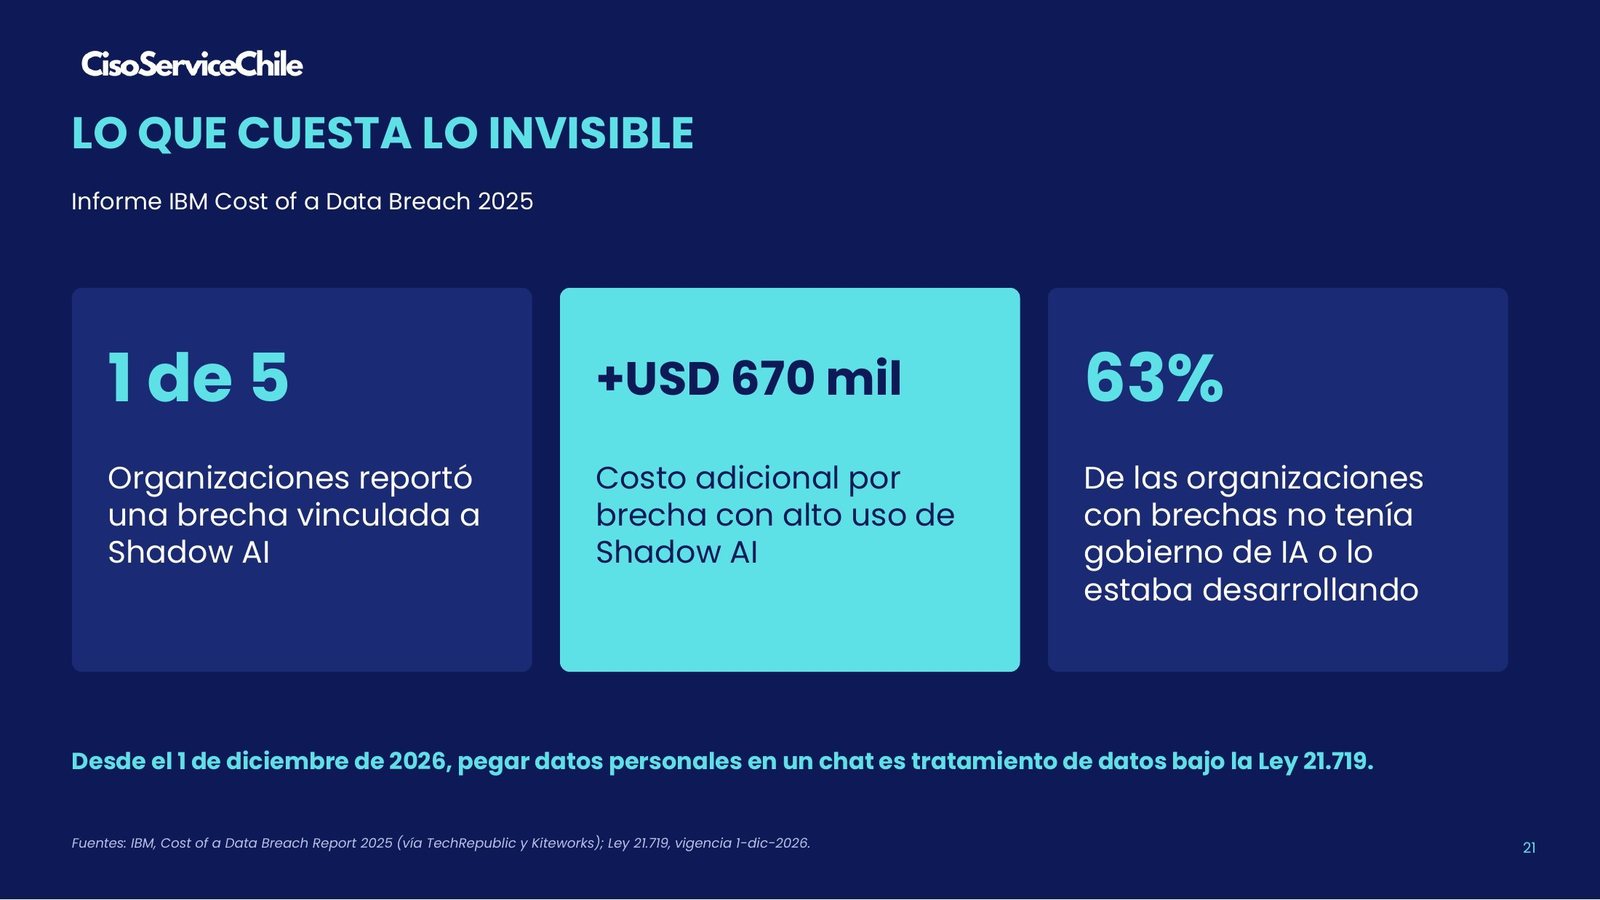
Lo que cuesta, según el informe IBM Cost of a Data Breach 2025: 1 de cada 5 organizaciones reportó una brecha vinculada a Shadow AI, con USD 670 mil de costo adicional cuando hay alto uso de IA no controlada, y el 63% de las organizaciones con brechas no tenía gobierno de IA o recién lo estaba desarrollando.
Un sistema, no parches
ISO 27001 (seguridad de la información, 93 controles en el Anexo A) e ISO 42001 (sistemas de IA, 38 controles) comparten la misma estructura: contexto, liderazgo, riesgos, apoyo, operación, evaluación y mejora. Gobernar la IA no exige un sistema paralelo; exige llevarla al SGSI que ya tienes. Cada básico de la ANCI tiene su control en ISO 27001:2022: gestión de vulnerabilidades técnicas, concienciación y formación, derechos de acceso privilegiado, respaldo de la información, seguridad de redes, dispositivos de usuario final, actividades de monitoreo, autenticación segura e información de autenticación.
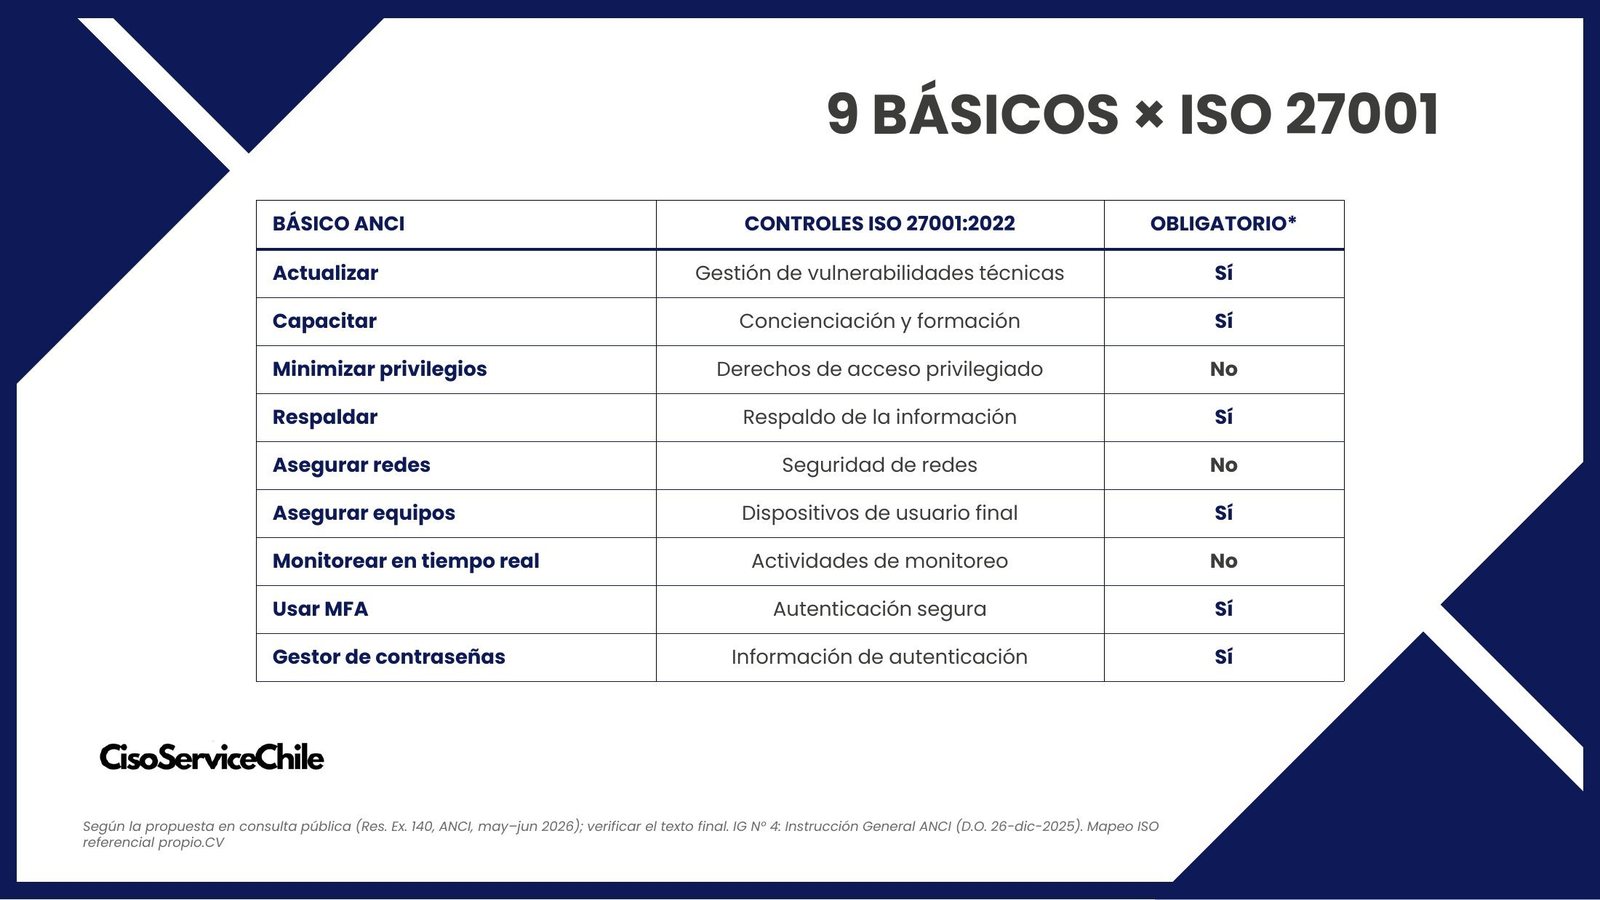
El camino que propusieron Carlos y Felipe tiene cuatro pasos: diagnosticar (los 6: brechas y evidencia), priorizar (los 3: plan por riesgo), implementar (el 1: IA gobernada) y sostener (un SGSI que lo demuestra). La pregunta de cierre fue simple: la IA ya está en tu empresa. ¿Está en tu SGSI?
Qué hacer el lunes
- Pasa los 9 básicos por el semáforo con tu equipo de TI y anota qué evidencia tendrías para cada uno. Si no está, va en rojo.
- Toma los dos o tres rojos que más duelen y conviértelos en un plan con responsable y fecha.
- Haz la tercera pregunta de la mano levantada en tu próxima reunión de gerencia.
Si quieres saber cuál es el punto ciego de tu organización, partimos con un diagnóstico sin costo frente a los 9 básicos y los controles de ISO 27001, con la evidencia ordenada en la Aplicación GRC INF4TECH. Pídelo en el formulario de esta página.
PDFDescargar la presentación en PDF19 láminas · 240 KBGracias, Carlos y Felipe, por abrir la jornada con una mirada tan concreta. El resumen completo del congreso está en 2° Congreso de IA & Ciberseguridad: lo que dejó la jornada.
Fuentes citadas en la presentación: ANCI, "Los 9 básicos de la ciberseguridad" (enero 2026); ANCI, resumen ejecutivo de la consulta pública "Básicos de la Ciberseguridad" (agosto 2026) y Res. Ex. 140 (propuesta en consulta, mayo–junio 2026; verificar el texto final); ANCI, Instrucción General N° 4 (D.O. 26-dic-2025) y balance anual (enero 2026); IBM, Cost of a Data Breach Report 2025. El mapeo con los controles ISO 27001 es referencial y propio de CisoServiceChile.