1. Así se ve un señuelo que funciona
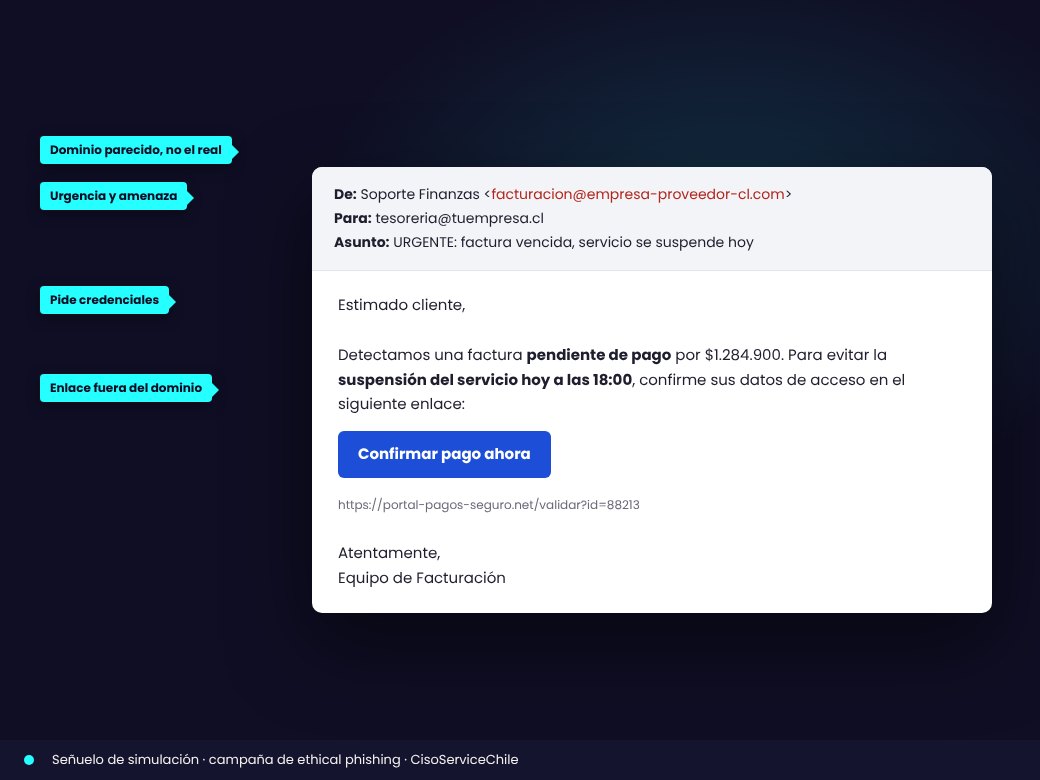
Nada de "ganaste un premio". Los señuelos que de verdad miden algo imitan lo que tu equipo recibe todos los días: una factura vencida de un proveedor, una clave que "expira hoy", una solicitud urgente de gerencia. Las cuatro señales que casi siempre están y que el equipo debe aprender a ver:
- Dominio parecido, no el real (empresa-proveedor-cl.com en vez del dominio del proveedor).
- Urgencia o amenaza ("se suspende hoy a las 18:00").
- Pide credenciales o un pago por correo.
- El enlace apunta fuera del dominio que dice representar.
2. Qué pasa cuando alguien hace clic
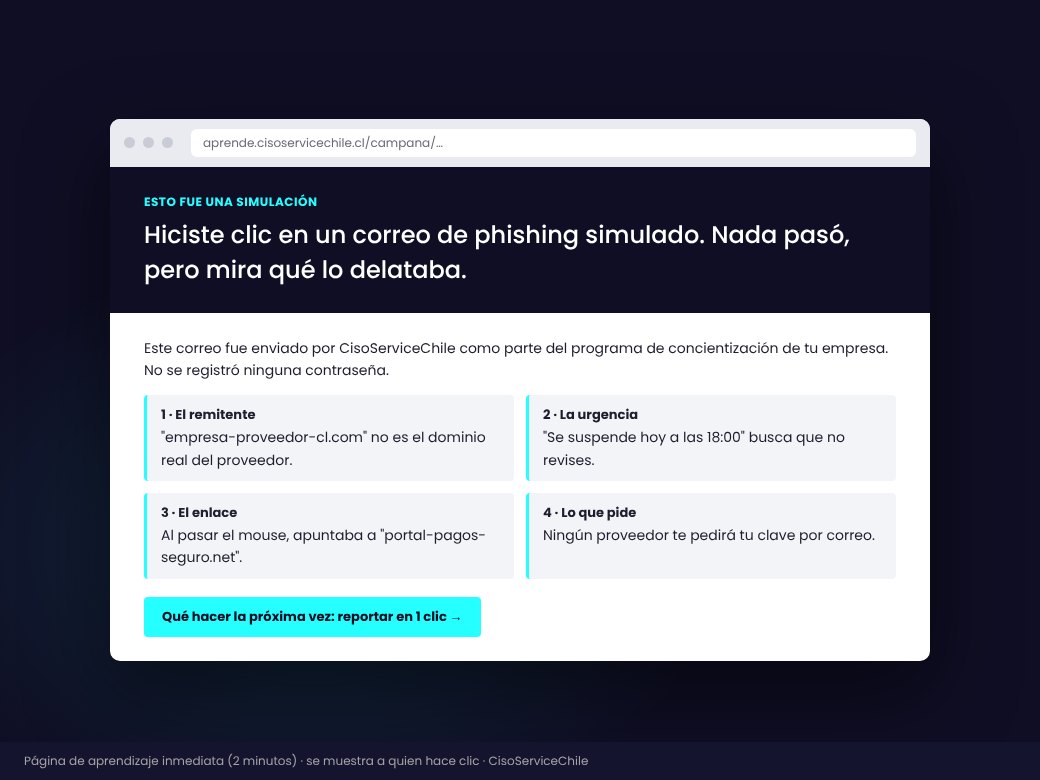
En una simulación bien hecha, el clic termina en una página de aprendizaje de dos minutos: "esto fue una simulación, nada pasó, esto lo delataba". Tres reglas que no se negocian:
- Nunca se guardan contraseñas. La página registra el intento, no lo escrito.
- Nadie es expuesto. El informe va por área; el detalle individual solo sirve para asignar capacitación.
- Hay un botón de reporte. Si la gente no tiene cómo avisar en un clic, no va a avisar.
3. Lo que recibe la empresa
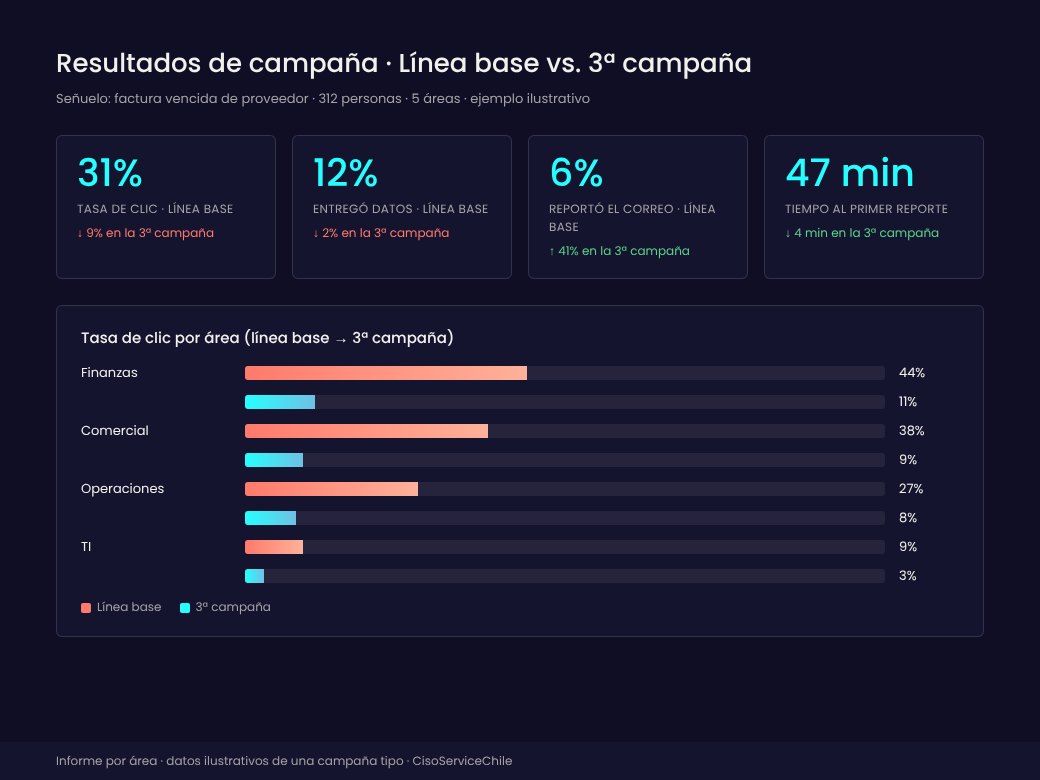
Cuatro números por área y su evolución entre campañas (los de la imagen son ilustrativos):
- Tasa de clic: quién abrió el enlace.
- Entrega de datos: quién además intentó ingresar credenciales.
- Tasa de reporte: quién avisó antes de que terminara la campaña. Es la métrica que mejor describe la cultura de seguridad.
- Tiempo al primer reporte: los minutos que tendría tu equipo de seguridad para reaccionar ante un ataque real.
Una empresa madura no es la que nunca hace clic: es la que avisa rápido.
4. Cómo partir en 3 semanas
- Semana 1 · Alcance. Qué áreas participan, qué canales (correo, SMS, llamada), qué temas quedan fuera (nunca despidos ni temas de salud) y quién está informado. Autorización por escrito.
- Semana 2 · Señuelos y envío. Dos o tres escenarios adaptados a tus proveedores y procesos. Envío sin aviso y ventana de medición de 5 días.
- Semana 3 · Informe y cierre. Resultados por área, taller de 45 minutos con el equipo (sin nombres) y calendario de las siguientes campañas, normalmente una por trimestre.
5. Para qué más sirve
- ISO/IEC 27001:2022, control A.6.3: evidencia concreta de formación y concientización del personal.
- Ley Marco de Ciberseguridad (21.663): demuestra que el programa de capacitación existe y se mide.
- Ley 21.719 de datos personales: el phishing es una de las causas más frecuentes de fuga de datos; menos clics, menos incidentes que notificar.
Si quieres el número de tu empresa, revisa el servicio de ethical phishing o pide una línea base en el formulario.
Preguntas frecuentes
¿La simulación captura las contraseñas de los colaboradores?No. La página de aterrizaje registra que la persona intentó ingresar datos, pero no almacena lo que escribió. Queda por escrito en el acuerdo con la empresa.
¿Hay que avisar al equipo antes?Conviene informar que existe un programa de simulaciones durante el año, sin anunciar fechas ni escenarios. Así la medición es realista y el programa es transparente.
¿Cada cuánto se repite?Una línea base y luego campañas periódicas, habitualmente una por trimestre, con escenarios distintos y más difíciles para quienes ya reconocen los anteriores.
¿Sirve como evidencia para ISO 27001?Sí. Cada campaña queda documentada con cobertura, fechas y resultados, lo que respalda el control A.6.3 de ISO/IEC 27001:2022.